Cybersécurité managée.Sans angle mort.
EDR, SOC managé 24/7, firewall, email security, MFA et surveillance dark web. Complétés par DNS filtering, scan de vulnérabilités et durcissement des postes. Une protection complète contre ransomwares, phishing et intrusions, selon la méthode X-Control™.
Qu'est-ce que la cybersécurité managée ?
La cybersécurité managée, c'est la délégation complète de la protection de votre système d'information à un prestataire spécialisé. Contrairement à un antivirus installé une fois et oublié, elle combine prévention, détection, réponse et amélioration continue, 24/7.
Pour une PME, externaliser sa cybersécurité apporte trois bénéfices : une expertise impossible à internaliser sous 50 collaborateurs, une surveillance continue, et une réduction directe du risque ransomware qui frappe 4 PME françaises sur 10 chaque année.
La cybersécurité Gueex IT s'inscrit dans la méthode X-Control™ : Think (audit des risques), Build (déploiement EDR, SOC, MFA, firewall), Secure (supervision 24/7 et amélioration continue).
On bloque tout. Vraiment tout.
Six modules complémentaires, opérés en continu par Gueex IT. Ils couvrent toutes les menaces de votre PME : endpoint, réseau, identité, email et exposition externe.
Détection et réponse
sur tous vos endpoints.
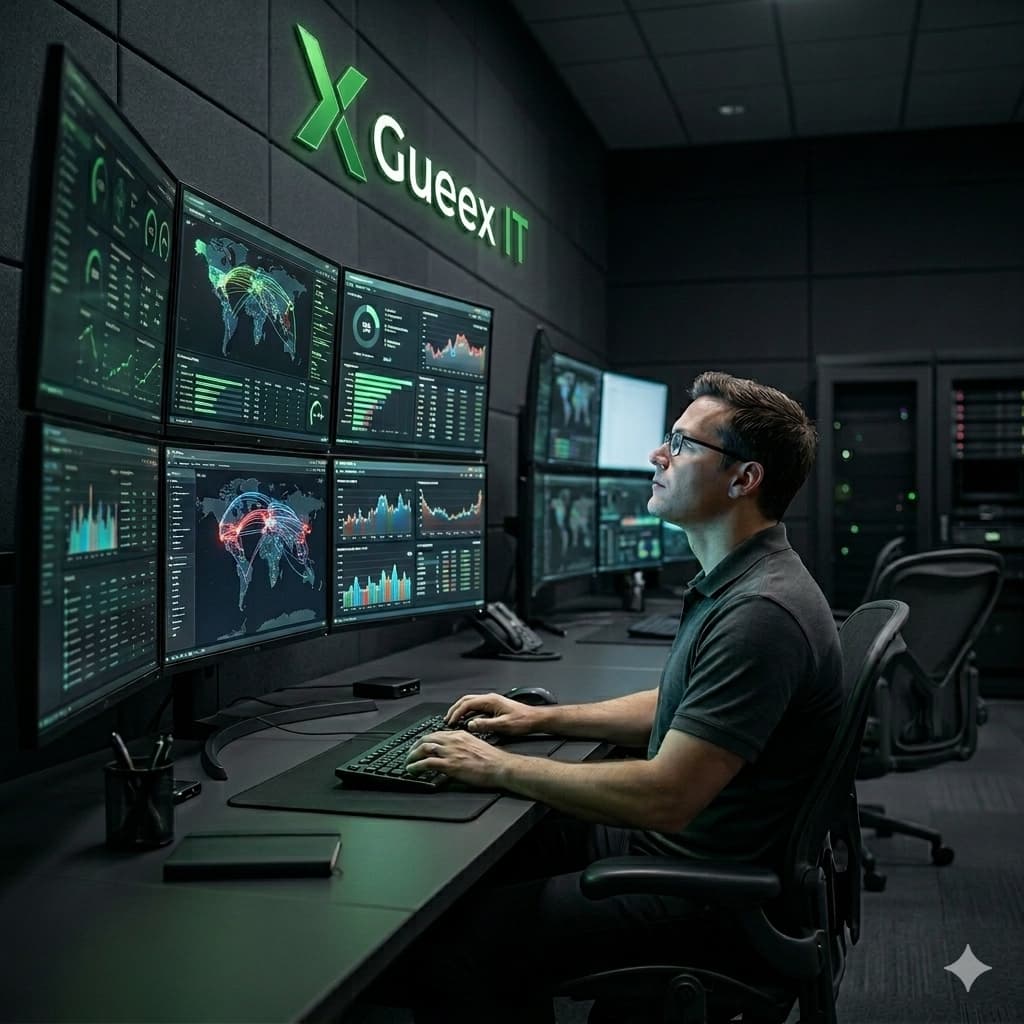
Vos postes et serveurs sont équipés d'agents EDR (Endpoint Detection & Response) supervisés 24/7. Comportements suspects détectés en temps réel, fichiers malveillants bloqués, processus isolés avant propagation.
- Agent EDR sur 100% des endpoints (postes Windows, Mac, serveurs)
- Détection comportementale temps réel (pas juste signature antivirus)
- Isolation automatique du poste en cas de menace majeure
- Investigation post-incident incluse (root cause analysis)
Tout le SOC, jour et nuit.
Un seul prestataire, une seule console, un seul point de contact. Plus de jonglage entre les principales solutions EDR du marché, votre prestataire AD et votre antivirus.
Conformité NIS2-ready.
Notre infrastructure de cybersécurité couvre les exigences techniques NIS2. Documentation, mesures, traçabilité : sur étagère, pas à reconstruire.
Sans complexité, sans dette.
Nous remplaçons ou intégrons votre stack actuel. Pas de Big Bang, pas de rupture. Un plan de transition progressif, validé étape par étape.
Les menaces 2026.
Pas demain. Maintenant.
Ransomware, phishing ciblé, social engineering, intrusion via la supply chain. Voici ce contre quoi nous protégeons concrètement chacun de nos clients PME.
Ransomware
4 PME françaises sur 10 ont subi une tentative en 2025. Coût moyen d'une attaque réussie : 250 k€ (rançon + perte d'activité + reconstruction). Notre EDR + sauvegarde immuable rend le ransomware quasi inopérant.
Phishing ciblé (spear phishing)
Les emails frauduleux ne sont plus des fautes d'orthographe envoyées en masse. En 2026, les attaquants ciblent un dirigeant précis avec un message parfaitement crédible. Email security + sensibilisation collaborateurs cassent ce vecteur.
Vol d'identifiants
Les credentials volés circulent sur le dark web et sont réutilisés contre votre PME. MFA + surveillance dark web + conditional access rendent ces identifiants inutilisables, même s'ils fuitent.
Ces menaces ne sont pas théoriques. Elles touchent nos prospects chaque semaine. Notre rôle : qu'elles ne touchent jamais nos clients.
Internaliser votre cybersécurité oul'externaliser avec Gueex IT ?
Pour une PME, internaliser une cybersécurité complète coûte cher et reste limité. Comparons honnêtement ce que chaque option apporte.
Gérer la cyber en interne
- 250-400 k€/an pour une équipe cyber interne complète (analystes SOC + ingénieur sécurité + outils)
- Périmètre limité : difficile de couvrir EDR, SOC, firewall, email, MFA et dark web avec une petite équipe
- Indisponibilité en cas de congés, arrêt maladie, démission
- Veille menaces & formation continue à votre charge
- Pas de mutualisation des outils EDR / SIEM / SOAR / email security (coûts licences x10)
Externaliser avec Gueex IT
- Forfait mensuel prévisible, généralement entre 1/8 et 1/10 du coût d'une équipe cyber interne
- Couverture complète : EDR, SOC, firewall, email, MFA, dark web, tous les modules
- Continuité de service garantie, même en cas d'absence d'un analyste
- Veille et formation incluses, vous bénéficiez de nos investissements continus
- Supervision proactive 24/7 incluse dans le forfait, sans astreintes payées
- Outils EDR / SIEM / SOAR mutualisés (économie d'échelle directe)
Un interlocuteur.
Pas un dashboard.
Chez Gueex IT, vous avez un chargé de compte cybersécurité dédié qui connaît votre infrastructure, votre niveau d'exposition et vos enjeux réels. Pas un dashboard impersonnel qui vous bombarde d'alertes non qualifiées. Pas un ticket qui change de mains.
Derrière lui, une équipe SOC à taille humaine prend le relais sur les sujets techniques. Vous gardez votre point de contact unique, sans sacrifier la profondeur d'expertise.
- Un email, un téléphone. Vous savez à qui parler.
- Reportings clairs, langage humain, zéro jargon.
- Équipe SOC en backup, jamais bloqué.
Une menace ?Déjà neutralisée.
En cybersécurité, chaque seconde compte. Notre détection EDR couplée à la surveillance SOC réagit automatiquement, souvent avant même que vous ne soyez au courant.
La majorité des incidents cyber se résolvent en quelques minutes grâce à notre détection EDR + surveillance SOC. Pour le reste, notre équipe SOC intervient à distance ou sur site.
Pas de jonglage entre 3 outils, pas d'escalade qui se perd. Un seul SOC, une seule équipe, une seule traçabilité, de bout en bout.
- Détection et réaction automatiques, en continu
- Confinement immédiat isolation poste, blocage compte, coupure flux
- Investigation post-incident documentée et restitution claire
De l'audit initial
à la supervision continue.
Quatre étapes claires, un planning maîtrisé. Vous gardez le contrôle, du début à la fin.
Audit cyber initial
Diagnostic écrit complet : niveau d'exposition, vecteurs d'attaque, vulnérabilités critiques, écarts NIS2.
- Rapport d'audit cybersécurité écrit
- Cartographie des risques priorisée
- Plan de remédiation chiffré
Plan de déploiement
Proposition claire : périmètre détaillé, prix maîtrisé, planning précis et points de vigilance.
- Périmètre chiffré (EDR, SOC, MFA, firewall, email)
- Planning détaillé sans surprise
- Points de bascule identifiés
Déploiement EDR & SOC
Déploiement des agents EDR sur 100% des endpoints, activation SOC, configuration MFA & firewall, sensibilisation utilisateurs.
- EDR déployé sur 100% des postes et serveurs
- SOC activé et configuré
- Formation utilisateurs réalisée
Supervision SOC 24/7
Surveillance 24/7, qualification des alertes, réponse aux incidents, rapport mensuel et amélioration continue.
- Surveillance SOC 24/7
- Réponse incidents incluse
- Reporting mensuel
Pilotez votre cyber,
au lieu de la subir.
L'offre qui transforme la cybersécurité en avantage stratégique.
Qui veulent voir loin.
Évaluez gratuitement votre sécurité
En 2 minutes, situez votre maturité cyber et vérifiez la protection de votre domaine. Résultat immédiat.
Questions fréquentes sur la cybersécurité managée
La cybersécurité n'est qu'une brique.
Découvrez l'ensemble de nos services managés pour sécuriser et piloter votre IT.